راهکار فناوری اطلاعات و امنیت برای صنایع نفت، گاز و پتروشیمی
زیرساخت پایدار، مانیتورینگ هوشمند، امنیت سایبری و دید یکپارچه بر شبکه و سرویسهای سازمان
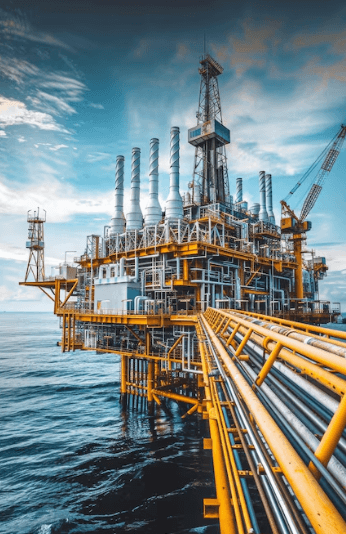
صنایع نفت، گاز و پتروشیمی از حساسترین محیطهای فناوری اطلاعات و عملیاتی هستند.
در این سازمانها، یک اختلال ساده در شبکه، سرور، ارتباطات یا سرویسهای حیاتی میتواند بر فرآیندهای عملیاتی، تولید، ارتباطات بین سایتها و تصمیمگیری مدیران تأثیر بگذارد.
از طرف دیگر، در این صنایع معمولاً شبکههای IT و OT، سایتهای متعدد، مراکز داده، ارتباطات بین کارخانه و دفتر مرکزی، سیستمهای مانیتورینگ صنعتی، SCADA، DCS، تجهیزات شبکه و سامانههای مدیریتی در کنار یکدیگر فعالیت میکنند.
ما در کنار مدیر فناوری اطلاعات سازمان، بر روی ایجاد یک زیرساخت پایدار، قابل مشاهده، امن و قابل مدیریت تمرکز میکنیم.
مانیتورینگ و Observability؛ نقطه قوت ما
در یک سازمان صنعتی، «فعال بودن سرویس» بهتنهایی کافی نیست.
چه چیزی در حال رخ دادن است؟
کدام سرویس در حال افت کیفیت است؟
کدام لینک در آستانه اشباع قرار دارد؟
کدام سرور منابع کافی ندارد؟
کدام شعبه یا سایت ارتباط ناپایدار دارد؟
کدام تجهیزات دچار خطای تکرارشونده شدهاند؟
و مهمتر از همه، کدام مشکل ممکن است قبل از ایجاد اختلال جدی اتفاق بیفتد؟
ما با پیادهسازی و مدیریت راهکارهای Network & Infrastructure Monitoring، دید متمرکزی بر وضعیت زیرساخت ایجاد میکنیم.
تجهیزات شبکه
Router و Switch
Firewall
لینکهای WAN
ارتباط بین سایتها
Serverها
Virtualization
Storage
Database
Applicationها
سرویسهای حیاتی
VoIP
منابع CPU، RAM و Storage
وضعیت Interfaceها
Latency و Packet Loss
پهنای باند
Availability
ظرفیت و روند مصرف منابع
از Monitoring به Observability
هدف ما فقط نمایش نمودار نیست.
اطلاعات مانیتورینگ باید به مدیر فناوری اطلاعات کمک کند قبل از تبدیل شدن یک نشانه به Incident، آن را شناسایی و برای آن اقدام کند.
به همین دلیل، روی ایجاد Baseline، Threshold، Alert، Trend Analysis و گزارشهای مدیریتی تمرکز میکنیم.
در صنایع انرژی، مدیریت و پایش مستمر داراییهای IT و OT یکی از اجزای مهم مدیریت ریسک محسوب میشود. NIST نیز بر شناسایی، کنترل و مانیتورینگ داراییهای OT در محیطهای انرژی تأکید دارد.
مدیریت یکپارچه شبکه در سایتها و مجتمعهای صنعتی
شرکتهای نفت، گاز و پتروشیمی معمولاً دارای چندین موقعیت جغرافیایی هستند:
دفتر مرکزی، کارخانه، پالایشگاه، پتروشیمی، سایت عملیاتی، انبار، کمپ، ایستگاه، شعب و مراکز پشتیبان.
ما میتوانیم وضعیت شبکه و ارتباطات این سایتها را در یک معماری متمرکز مدیریت و مانیتور کنیم.
مانیتورینگ ارتباطات بین سایتها
پایش لینکهای WAN
مانیتورینگ تجهیزات شبکه
بررسی کیفیت ارتباطات
مدیریت ظرفیت لینکها
بررسی Packet Loss و Latency
تحلیل مصرف پهنای باند
تشخیص نقاط بحرانی شبکه
مدیریت Configuration تجهیزات
تهیه گزارشهای دورهای برای مدیریت فناوری اطلاعات
IT/OT Visibility؛ ایجاد دید مشترک میان فناوری اطلاعات و عملیات
در محیطهای نفت، گاز و پتروشیمی، مرز میان IT و OT روزبهروز اهمیت بیشتری پیدا میکند.
در OT ممکن است با تجهیزاتی مانند:
SCADA
DCS
PLC
HMI
RTU
سیستمهای Safety
تجهیزات Instrumentation
Industrial Network
راهنمای NIST SP 800-82r3 صراحتاً برای محیطهای OT، از جمله ICS، SCADA، DCS و PLC، بر رویکرد امنیتی متناسب با الزامات عملیاتی و ایمنی تأکید میکند.
ما در حوزه شبکه و امنیت، میتوانیم در کنار تیمهای OT و اتوماسیون صنعتی، روی بخشهایی مانند:
Network Visibility
Asset Discovery
Network Topology
Traffic Analysis
Network Segmentation
Firewall Management
Monitoring
Logging
Access Control
Remote Access Security
IT/OT Boundary Security
نکته مهم
در محیط OT، هر روش مانیتورینگ یا اسکن شبکه مناسب نیست.
به همین دلیل، قبل از هرگونه اقدام باید Criticality، معماری شبکه، نوع تجهیزات، پروتکلها و الزامات عملیاتی بررسی شود.
در محیطهای حساس صنعتی، رویکردهای Passive Monitoring و روشهای کمریسک برای شناسایی و مشاهده داراییها میتوانند اهمیت ویژهای داشته باشند.
امنیت شبکه و زیرساخت صنعتی
امنیت در صنعت نفت و پتروشیمی فقط محافظت از کامپیوترهای کاربران نیست.
سطح حمله میتواند شامل:
کاربران، Serverها، تجهیزات شبکه، Firewall، Remote Access، VPN، ارتباطات بین سایتها، سیستمهای مدیریتی و مرز IT/OT
ما در حوزه امنیت زیرساخت میتوانیم خدمات زیر را ارائه کنیم:
Network Security Assessment
Security Gap Assessment
Firewall Assessment
Firewall Rule Review
Network Segmentation
Secure Remote Access
Hardening
Patch Management
Backup Security
Access Control
Privileged Access Management
Vulnerability Assessment
Security Monitoring
Log Management
Incident Detection
Incident Response
Security Baseline
مستندسازی امنیتی
Network Segmentation و حفاظت از مرز IT/OT
یکی از مهمترین اقدامات امنیتی در محیطهای صنعتی، جلوگیری از ایجاد دسترسیهای غیرضروری میان بخشهای مختلف شبکه است.
ما میتوانیم در طراحی و پیادهسازی معماریهایی مانند:
Enterprise IT
DMZ
Industrial DMZ
OT Network
و در کنار تیمهای مربوطه، مسیرهای ارتباطی و دسترسیهای موردنیاز را بررسی و کنترل کنیم.
هدف، ایجاد تعادل میان:
Security + Availability + Operational Safety
مدیریت Firewall و کنترل ارتباطات
در سازمانهای بزرگ صنعتی، Firewall صرفاً یک تجهیز امنیتی نیست؛ بلکه یکی از نقاط اصلی کنترل جریان اطلاعات میان شبکههاست.
خدمات ما میتواند شامل:
بررسی معماری Firewall
بازبینی Ruleها
حذف Ruleهای غیرضروری
شناسایی Ruleهای Shadow و Overlapping
بررسی NAT
بررسی VPN
کنترل دسترسی بین سایتها
کنترل دسترسی میان Zoneها
مستندسازی Ruleها
بررسی Logging
تهیه گزارش وضعیت Firewall
مدیریت و مانیتورینگ Server Farm
سرویسهای حیاتی سازمان معمولاً روی مجموعهای از Serverها، Virtual Machineها، Storageها و Applicationها قرار دارند.
ما میتوانیم وضعیت این زیرساخت را بهصورت مستمر پایش و مدیریت کنیم:
Windows Server
Linux
VMware / Hyper-V
Storage
Backup
Database
Application Server
Web Server
DNS
DHCP
Active Directory
File Server
Monitoring Server
هدف، صرفاً رفع خرابی نیست؛ بلکه پیشگیری از خرابی و افزایش Availability سرویسها است.
NOC و مانیتورینگ متمرکز
برای سازمانهای دارای سایتهای متعدد، ایجاد یک بستر NOC میتواند دید مدیریتی بسیار مناسبی ایجاد کند.
در این مدل، اطلاعات تجهیزات و سرویسهای مختلف در یک نقطه جمعآوری شده و وضعیت آنها بهصورت لحظهای قابل مشاهده است.
مدیر فناوری اطلاعات میتواند ببیند:
چند سایت در وضعیت Normal هستند؟
کدام سایت Warning دارد؟
کدام سرویس Down شده؟
کدام لینک اشباع شده؟
کدام Server در حال افزایش مصرف منابع است؟
چه Incidentهایی در حال وقوع هستند؟
وضعیت SLA سرویسها چگونه است؟
این اطلاعات میتواند مبنای تصمیمگیری برای تیم IT و مدیریت ارشد سازمان قرار گیرد.
SIEM، Log Management و Security Monitoring
در زیرساختهای حساس، جمعآوری Log بهتنهایی کافی نیست.
لازم است رخدادهای مهم از منابع مختلف جمعآوری و در یک نقطه قابل تحلیل باشند.
ما میتوانیم در طراحی و پیادهسازی زیرساختهای:
Log Management + SIEM + Security Monitoring
منابع اطلاعاتی میتوانند شامل:
Firewall
Router
Switch
Windows Server
Linux
Active Directory
VPN
Application
Security Systems
در مرحله بعد میتوان این اطلاعات را برای تشخیص رفتارهای غیرعادی، تحلیل رخداد و واکنش به Incident مورد استفاده قرار داد.
مدیریت دسترسی و Remote Access
دسترسی پیمانکاران، کارشناسان و تیمهای پشتیبانی به سایتهای صنعتی یکی از نقاط مهم امنیتی است.
ما میتوانیم در طراحی معماری امن برای:
VPN
Remote Access
MFA
Privileged Access
دسترسی پیمانکاران
دسترسی مدیران
ثبت و مانیتور فعالیتهای حساس
هدف این است که:
هر شخص فقط به همان چیزی دسترسی داشته باشد که برای انجام وظیفه خود نیاز دارد.
Backup و Disaster Recovery
در صنایع حیاتی، Backup تنها برای بازیابی فایلهای حذفشده نیست.
باید بتوان در صورت خرابی Server، Storage، Ransomware یا حادثه زیرساختی، سرویسهای حیاتی را در کوتاهترین زمان ممکن بازیابی کرد.
ما در این حوزه میتوانیم روی:
طراحی Backup Strategy
Backup Monitoring
تست Restore
تعیین RPO/RTO
طراحی Disaster Recovery
Siteهای پشتیبان
Backup خارج از سایت
محافظت از Backup در برابر Ransomware
مستندسازی فرآیند Recovery
مدیریت Configuration و Change
در شبکههای بزرگ صنعتی، تغییرات بدون کنترل میتواند به اندازه یک حمله سایبری خطرناک باشد.
به همین دلیل میتوان فرآیند:
Change Management
Approval
Implementation
Monitoring
Rollback
همچنین Configuration تجهیزات شبکه و Firewallها میتواند بهصورت متمرکز مدیریت، Backup و مقایسه شود.
کنترل تغییرات، بخشی از مدیریت پایدار زیرساخت است.
ظرفیتسنجی و برنامهریزی توسعه
یکی از خدمات ارزشمند برای مدیر فناوری اطلاعات، پاسخ به این سؤال است:
«زیرساخت ما چه زمانی به ظرفیت خود میرسد؟»
با تحلیل Trend دادههای مانیتورینگ میتوان روند مصرف:
CPU
RAM
Storage
Bandwidth
Internet
WAN
Interface
Virtual Machine
را بررسی کرد و قبل از ایجاد Bottleneck، برای توسعه اقدام کرد.
در نتیجه، خرید تجهیزات از حالت واکنشی خارج شده و به یک فرآیند Capacity Planning تبدیل میشود.